Хакерски атаки доведоха до повишаване на температурата в хладилниците и фризерите в стотици френски супермаркети до 50 градуса, което предизвика пожари и разваляне на хранителни продукти.
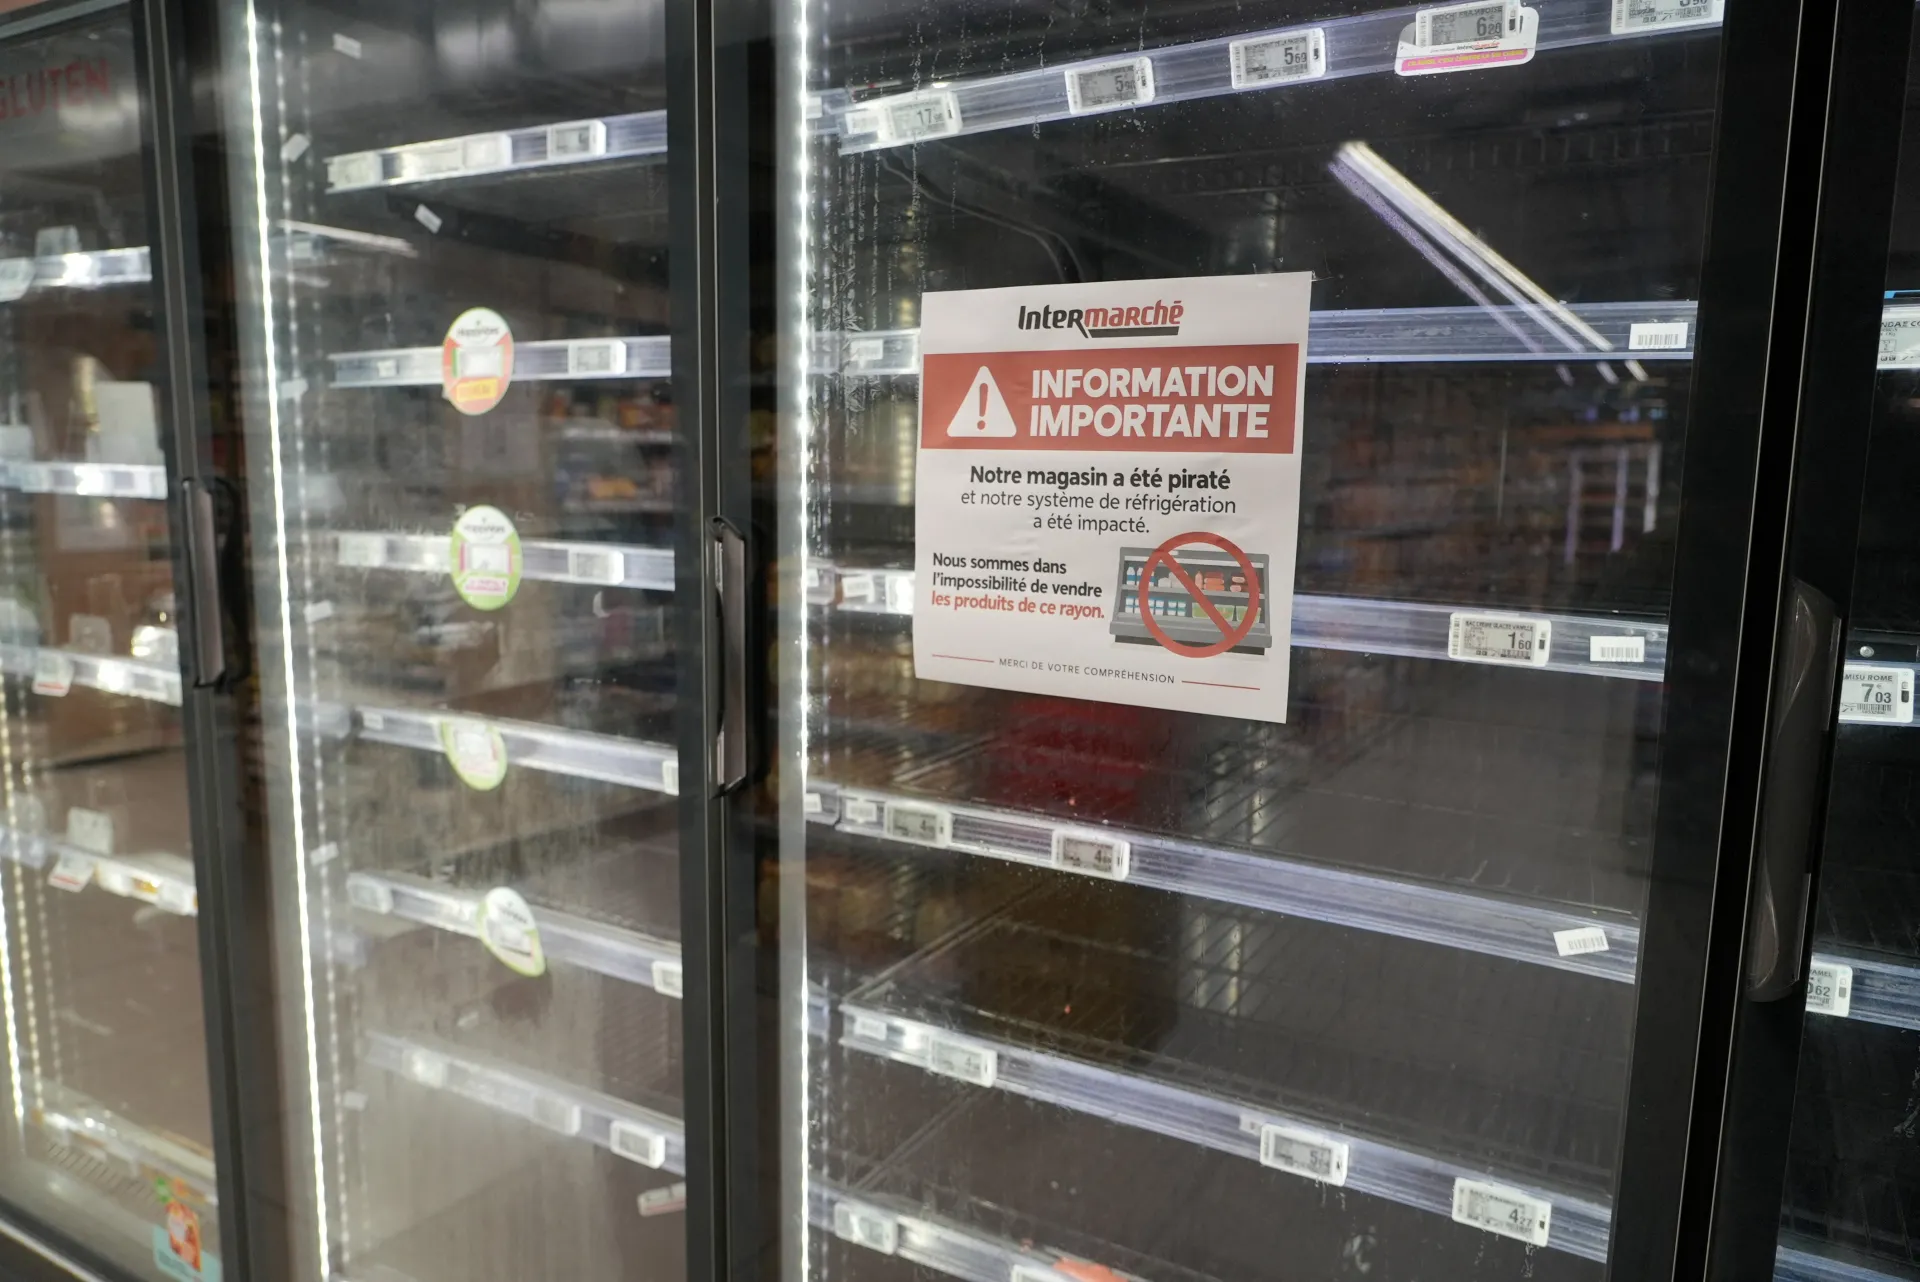
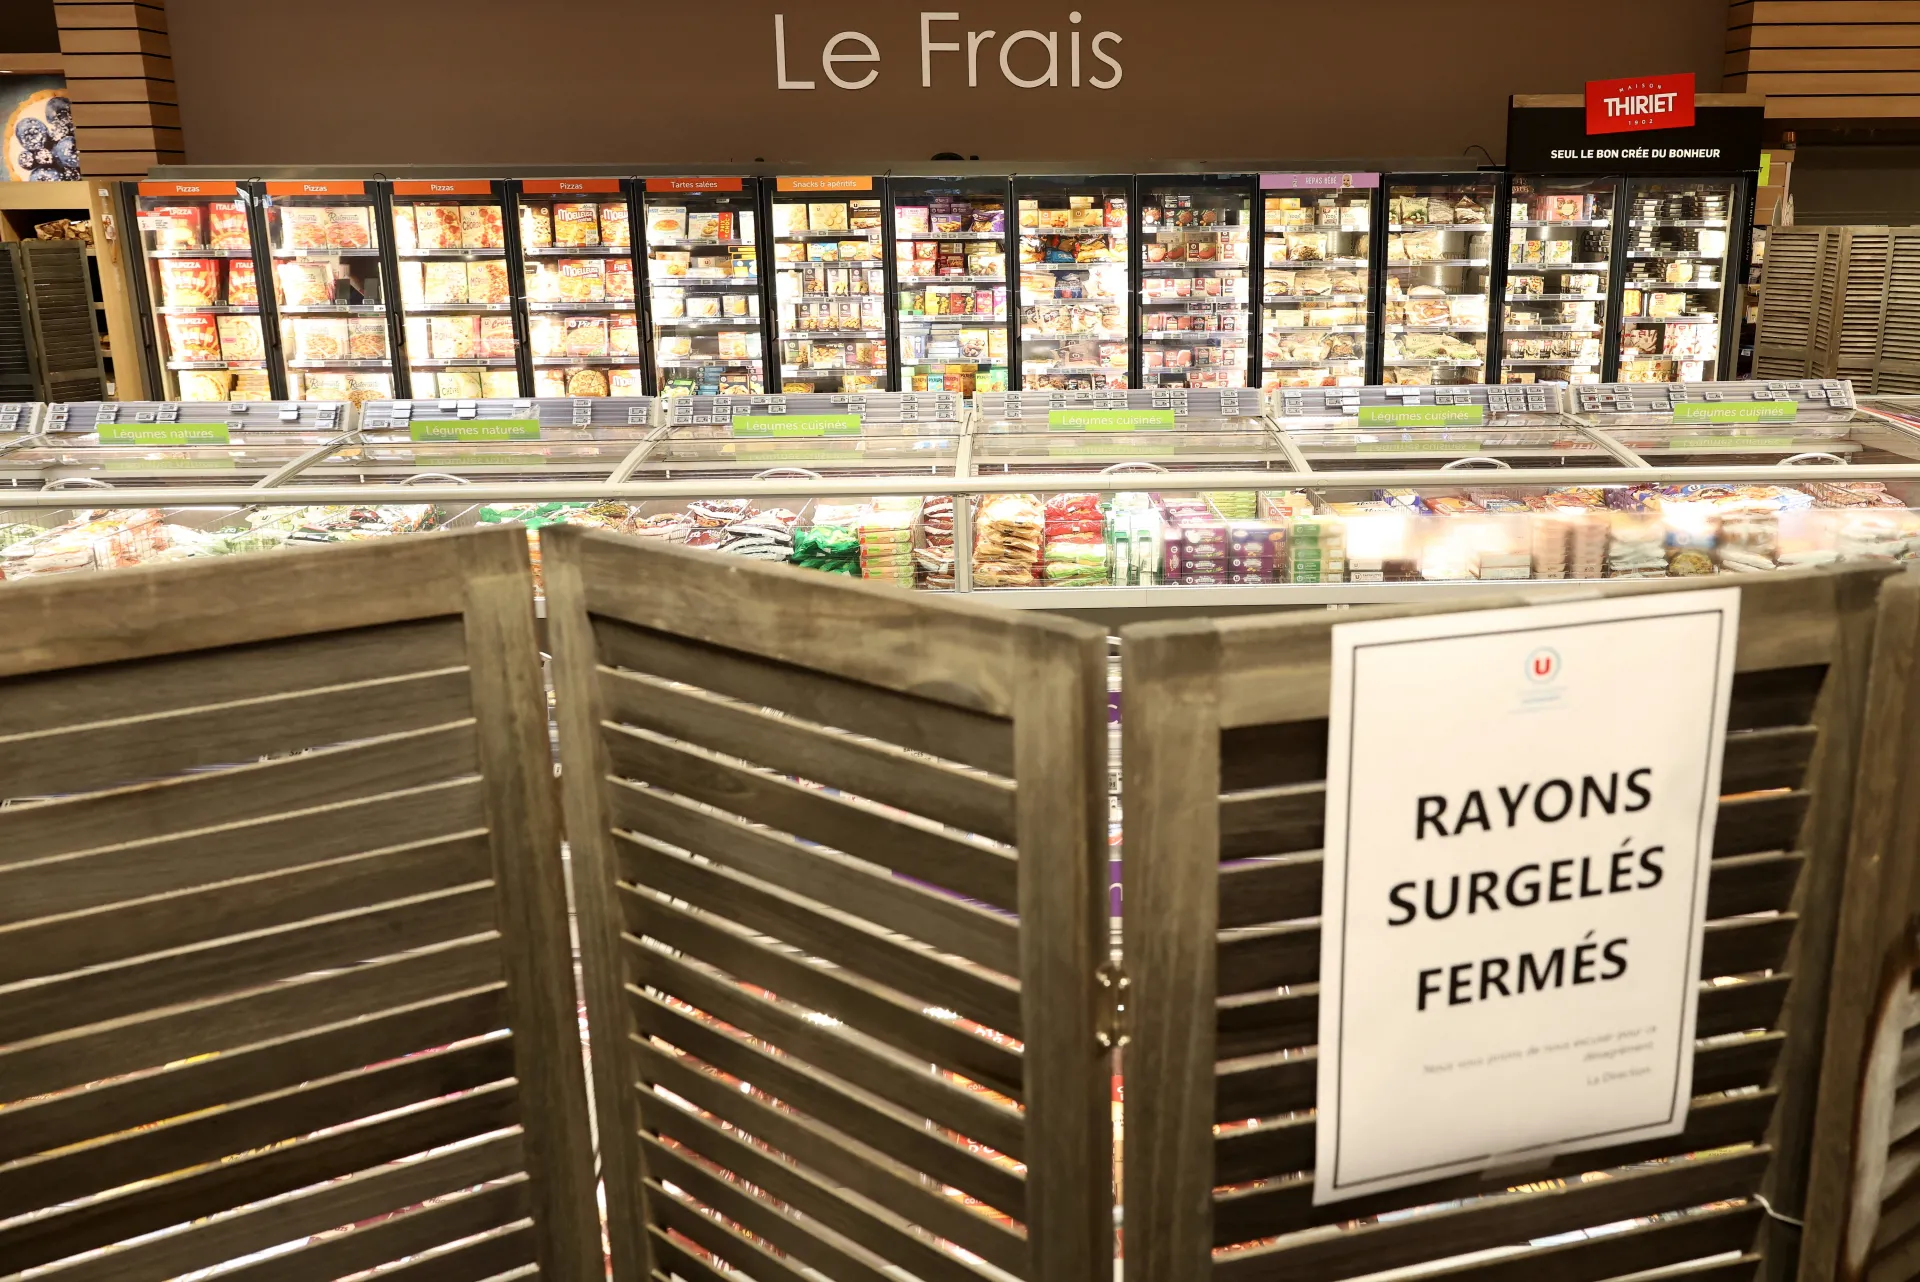
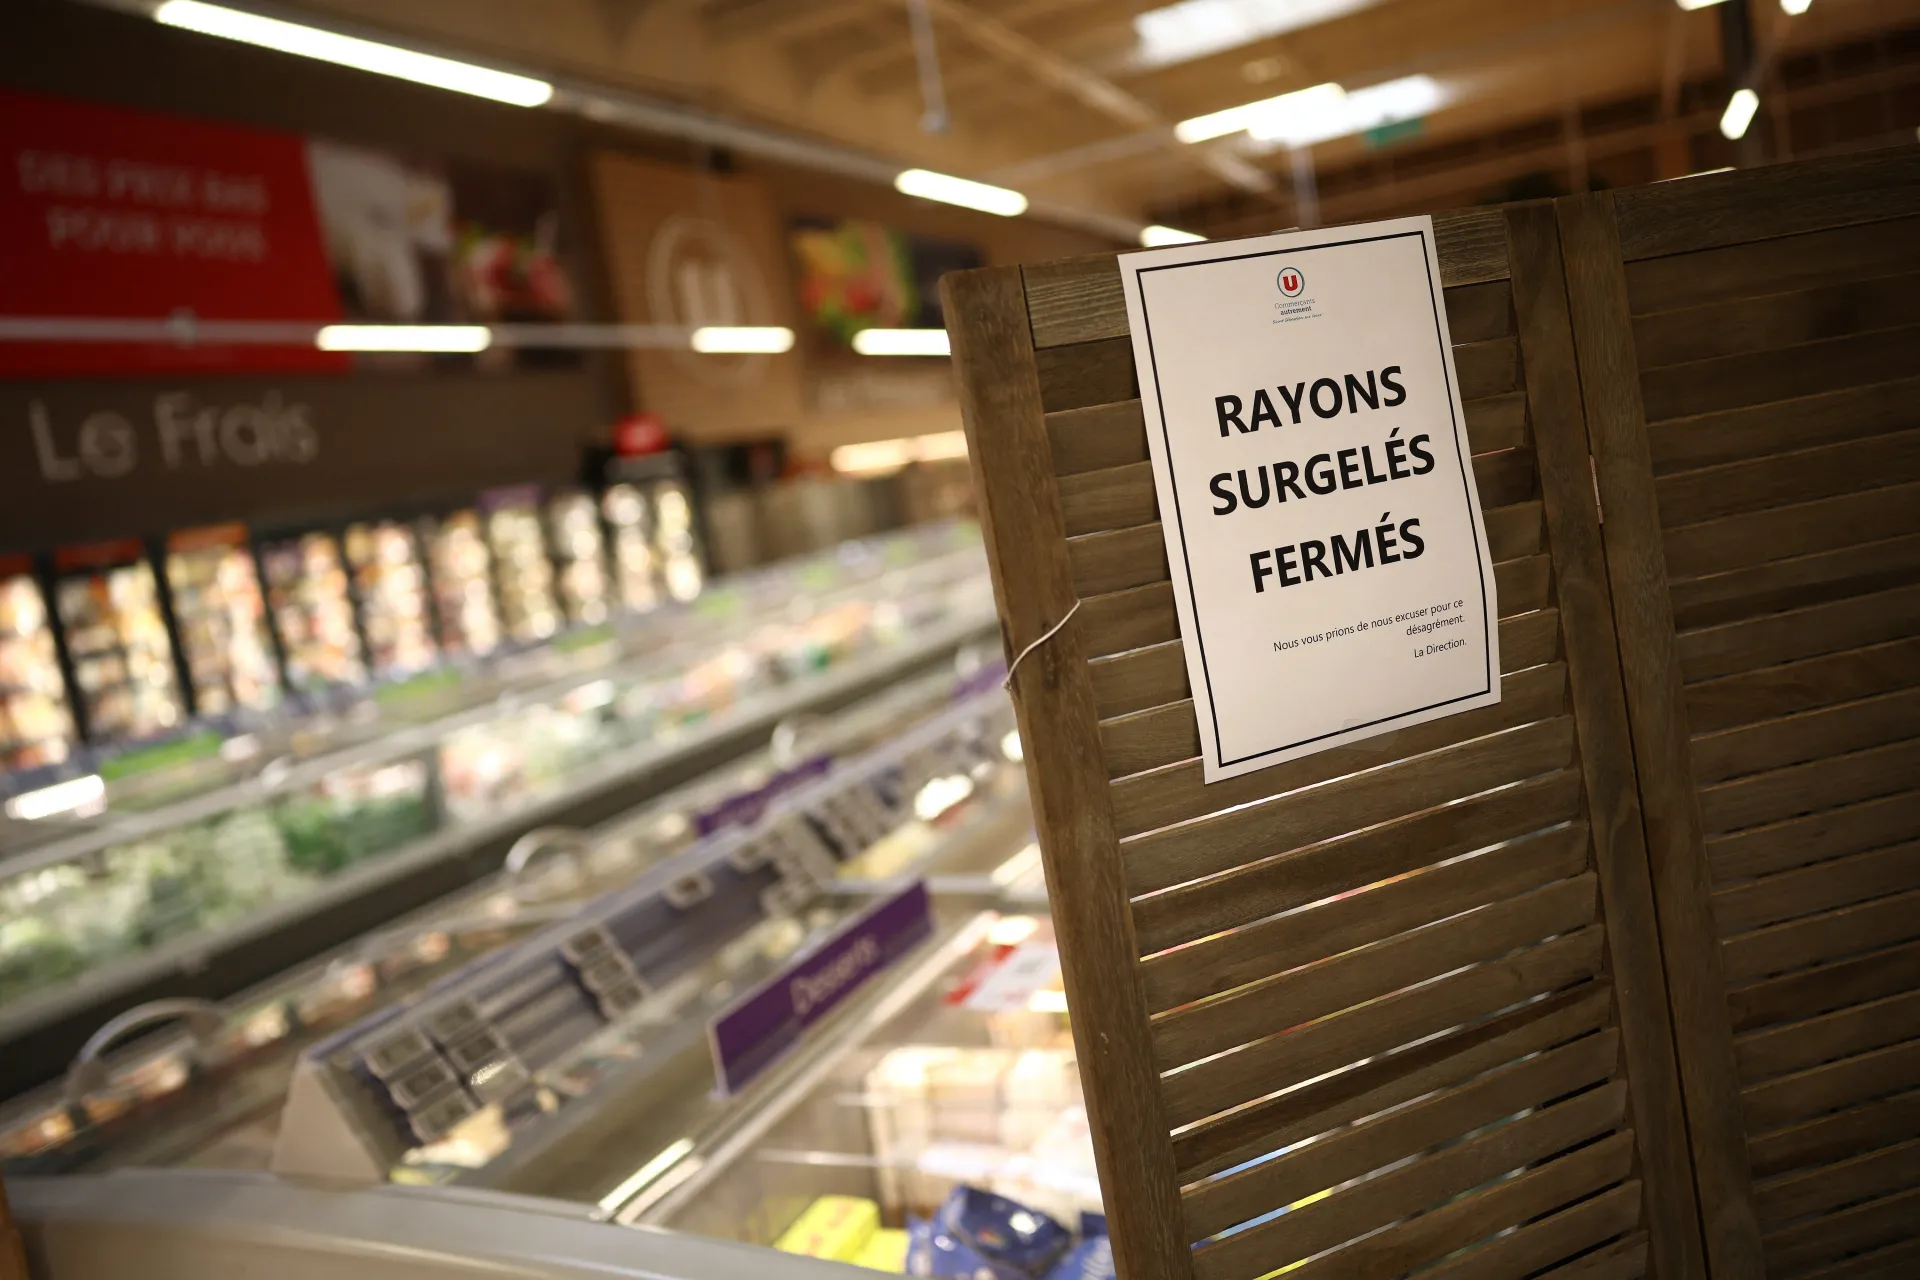
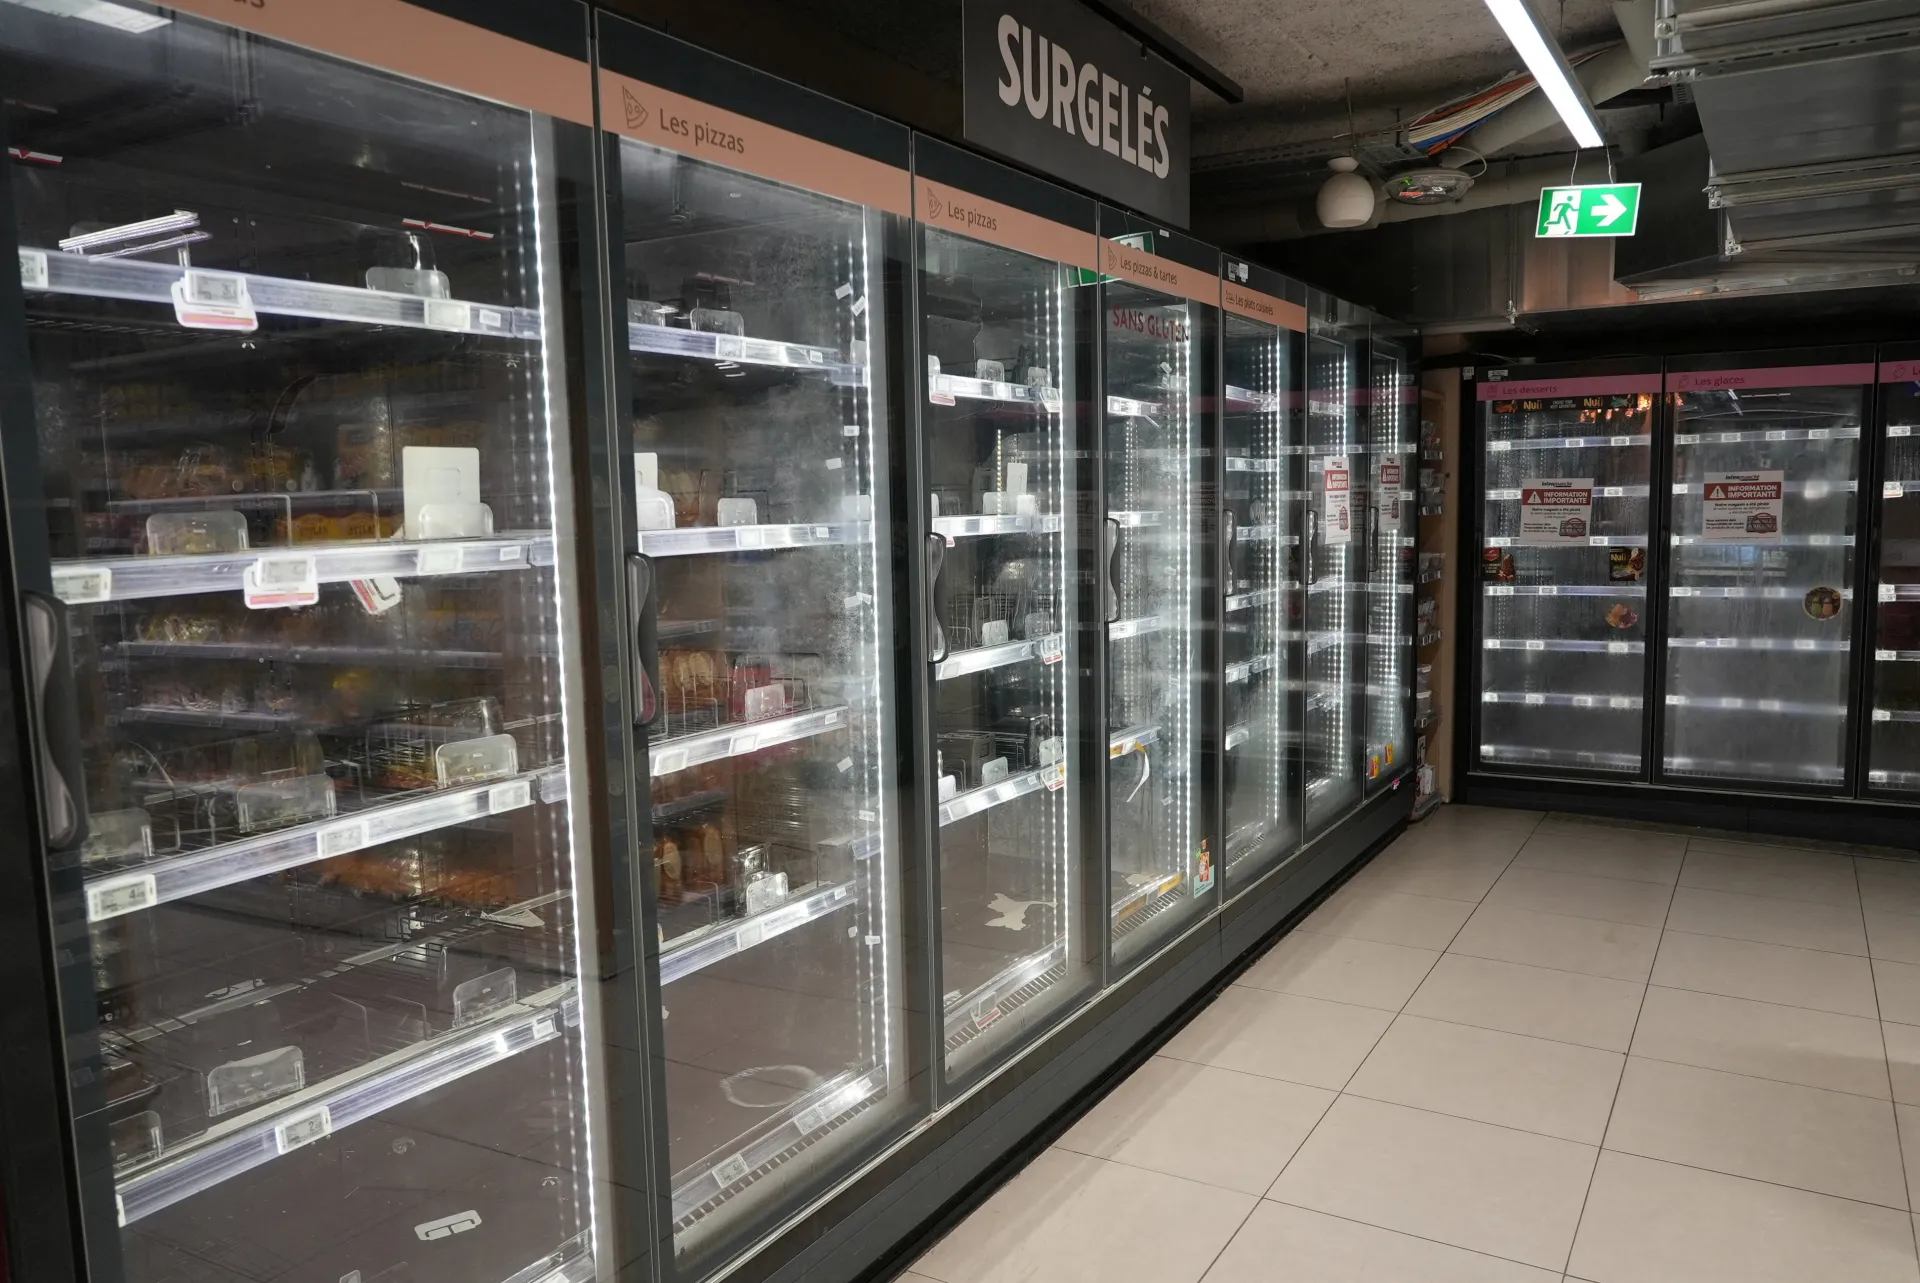
Видео, получено от Ройтерс, показва празни рафтове в супермаркет на запад от френската столица.
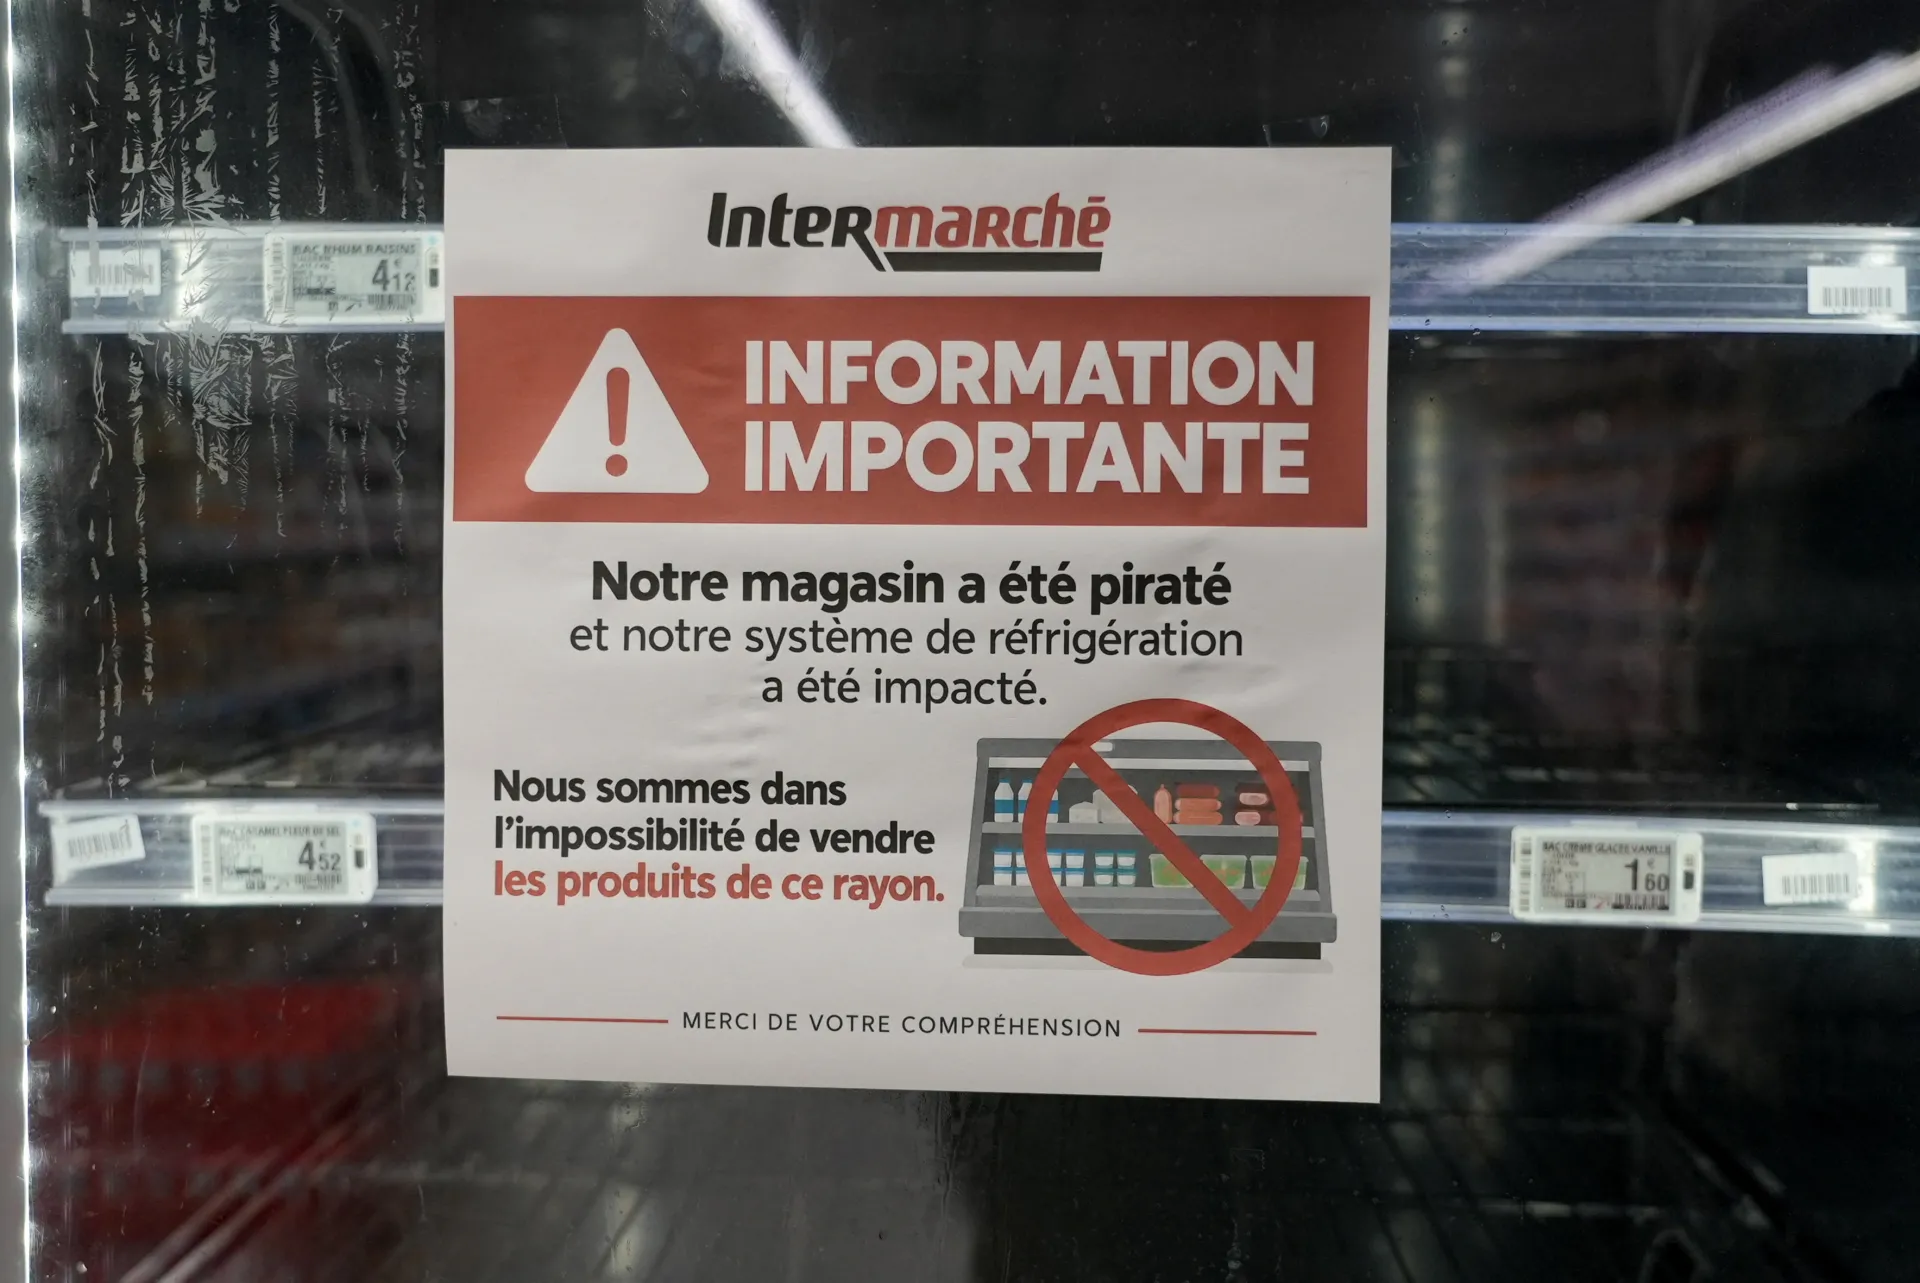
Прокуратурата в Париж съобщи в понеделник, че „мащабна атака“ засяга свързаните с интернет хладилници в няколко големи вериги за търговия с храни в цяла Франция, което води до загуби на храна и пожари.
Премиерът Себастиен Лекорню е наредил на Френската национална агенция за киберсигурност (ANSSI) да проведе разследване, съобщи представител от кабинета му.
И други европейски страни могат да бъдат засегнати
Франция координира действията си с европейските си партньори, тъй като и други страни биха могли да бъдат засегнати. Властите оценяват дали други френски компании са изложени на риск.
Феликс Ейм, старши анализатор по разузнаване на киберзаплахи в Sekoia Threat Detection and Research, заяви, че Испания, Португалия, Полша, Германия и Белгия също са били засегнати.
Carrefour съобщи, че 80 от супермаркетите ѝ са били засегнати, докато Monoprix, която управлява около 490 магазина във Франция, заяви, че 5% от магазините ѝ са били засегнати.
Les Mousquetaires, собственик на търговската верига Intermarché, съобщи, че хладилниците в около 150 от магазините ѝ са се нагрели до 50 градуса в продължение на шест часа през нощта.
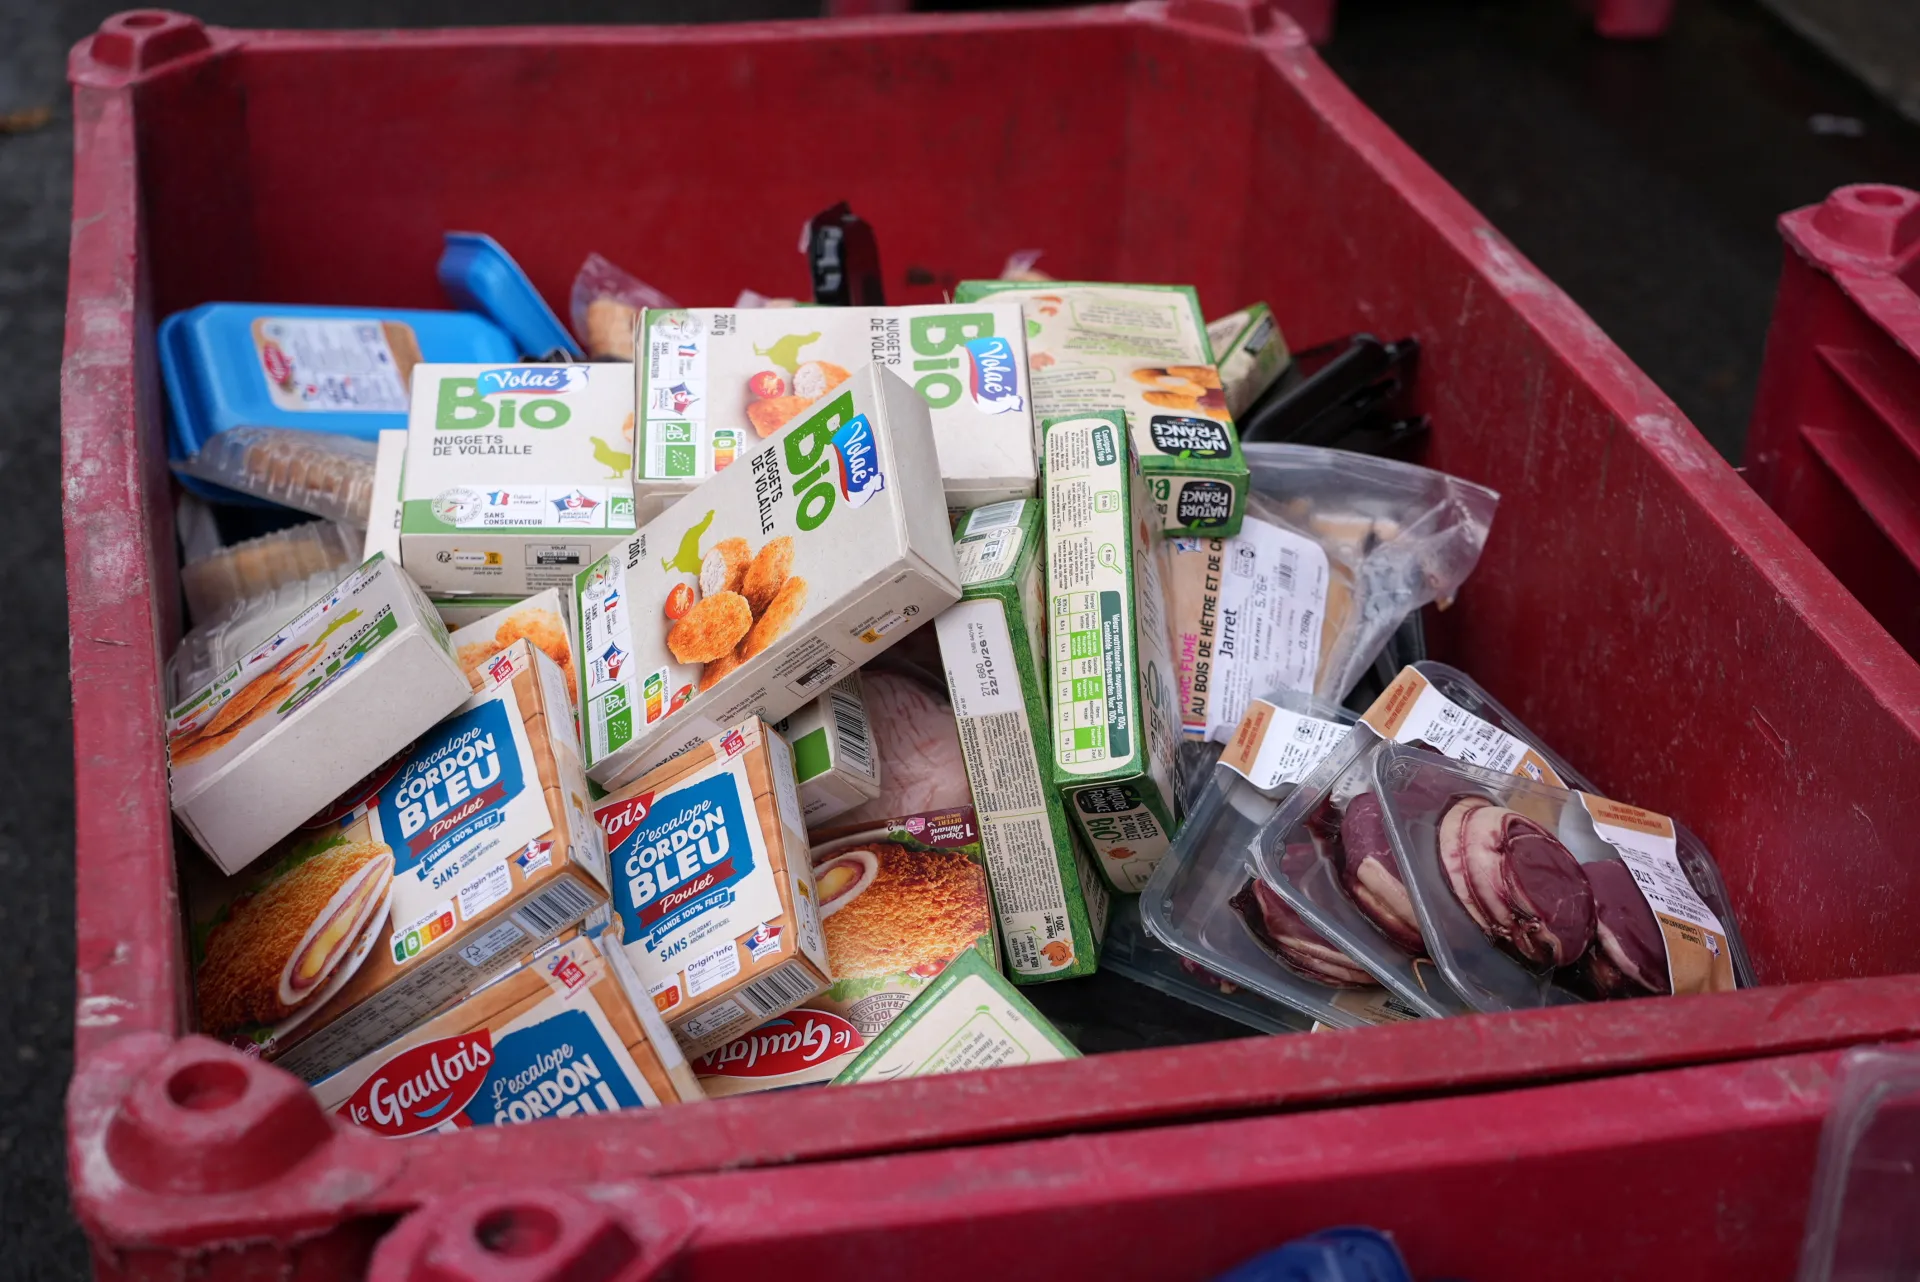
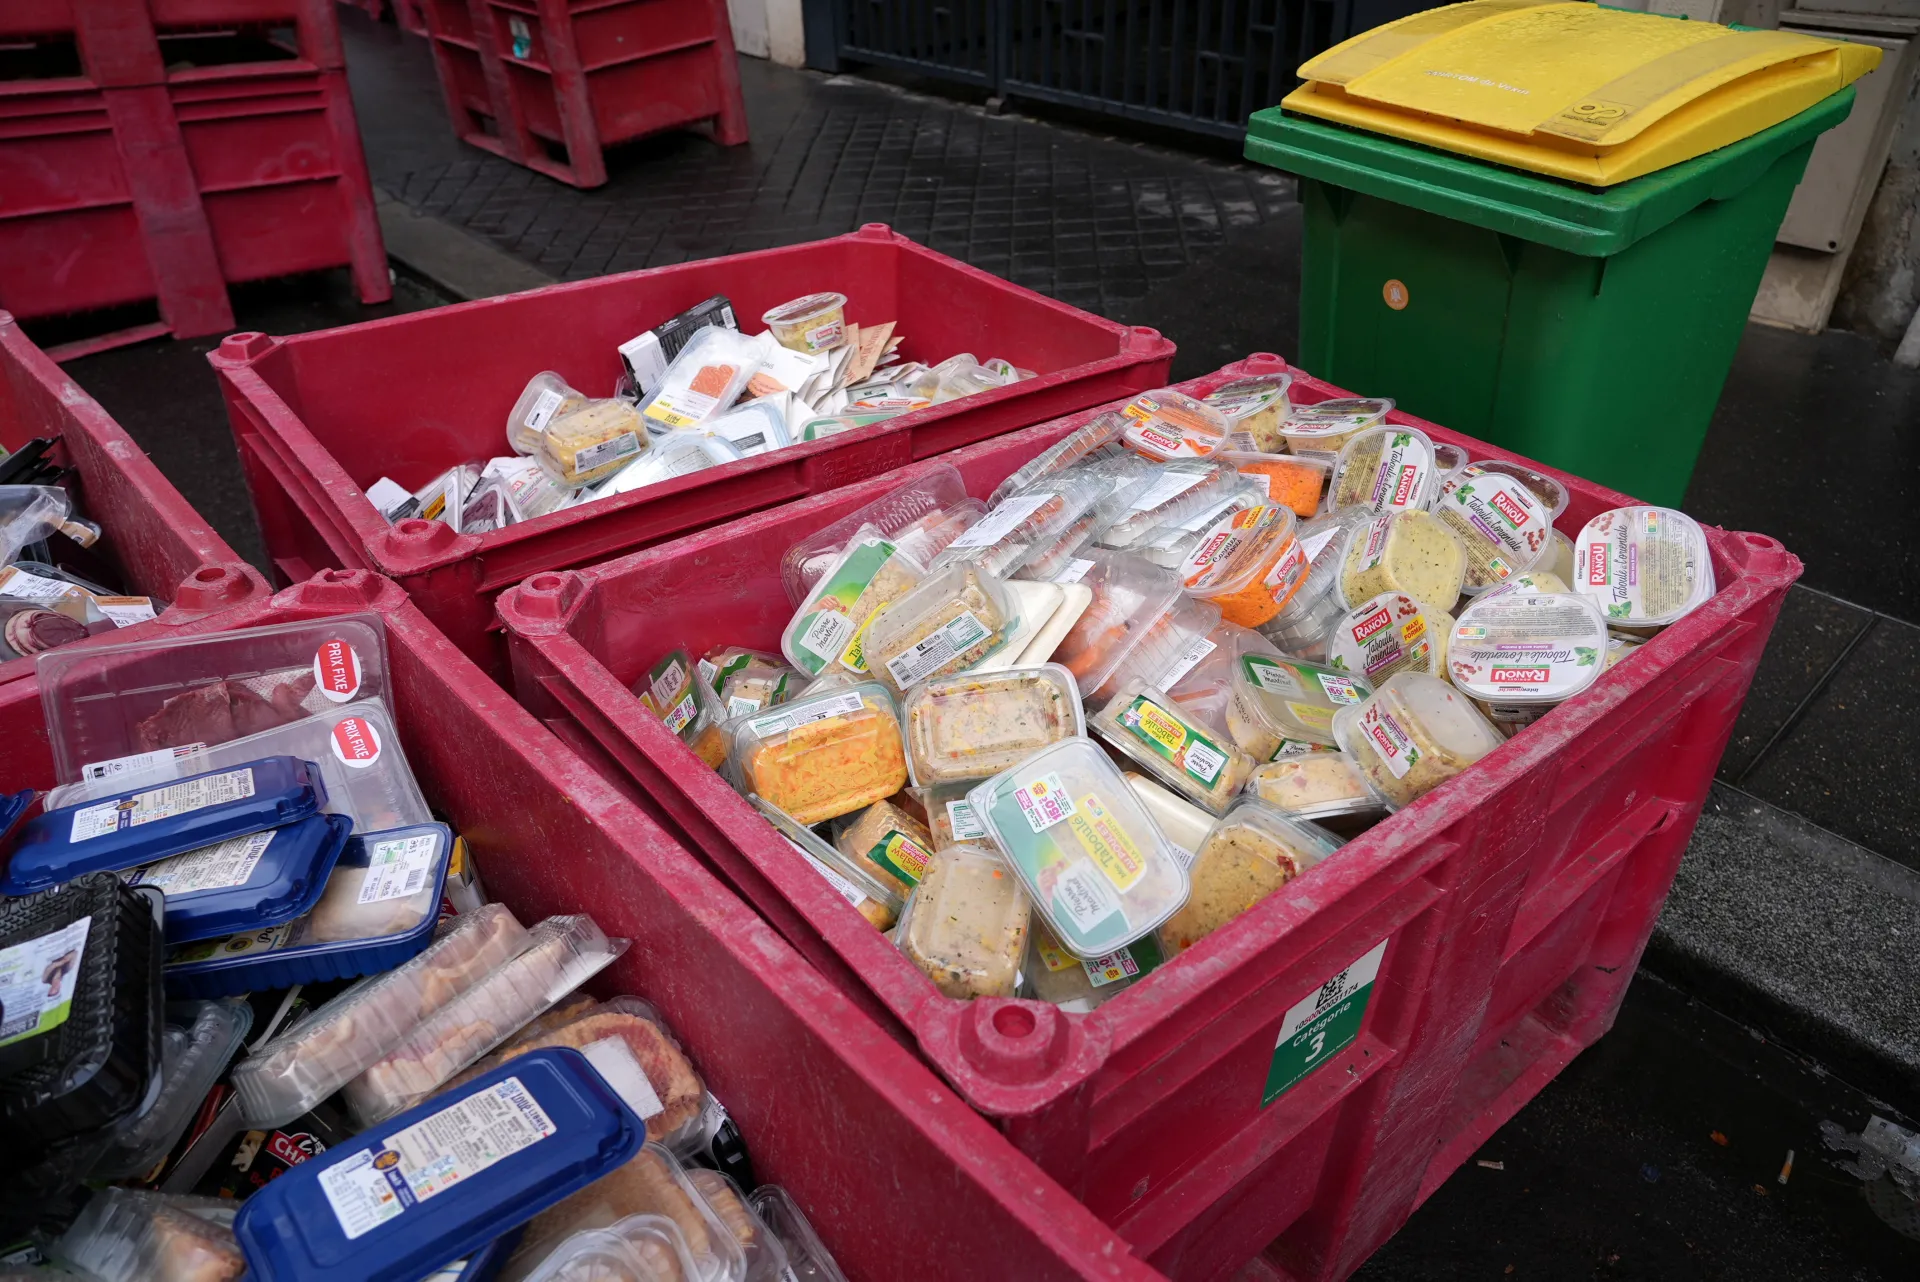
Говорител на компанията заяви, че всички засегнати храни са били изхвърлени, за да се елиминират рисковете за здравето.
„Станахме жертва на кибератака срещу софтуера ни. Съжаляваме, днес имаме пълна загуба на пресни и замразени продукти. Никога не сме си мислили, че ще се сблъскаме с подобно нещо. Що се отнася до пресни продукти - не си правете труда да идвате в магазина ни днес, защото трябва да изхвърлим всичко в боклука – това е огромна загуба на продукти“, каза управителят на магазин от веригата Intermarché в Ла Хайе.
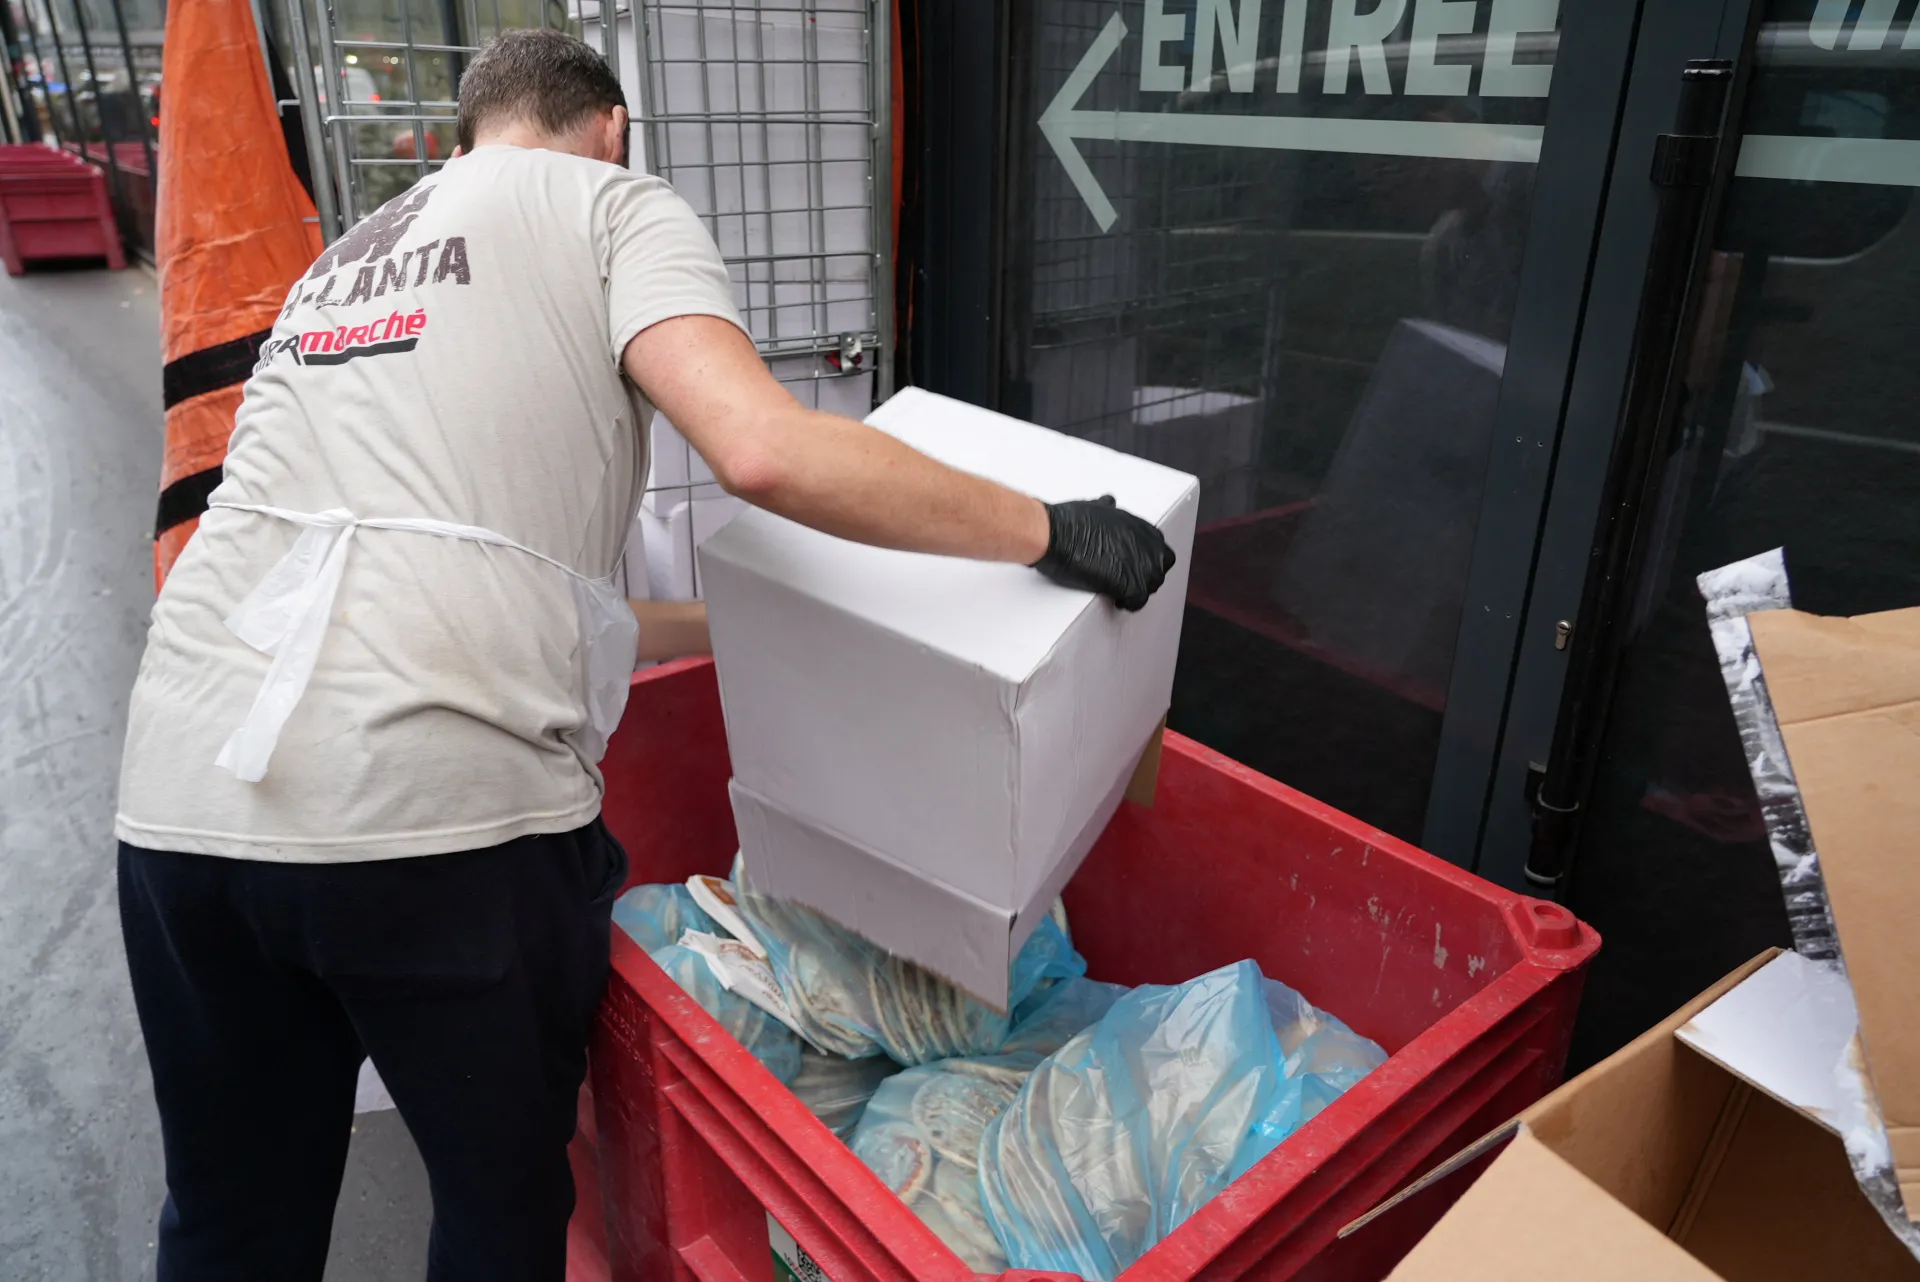
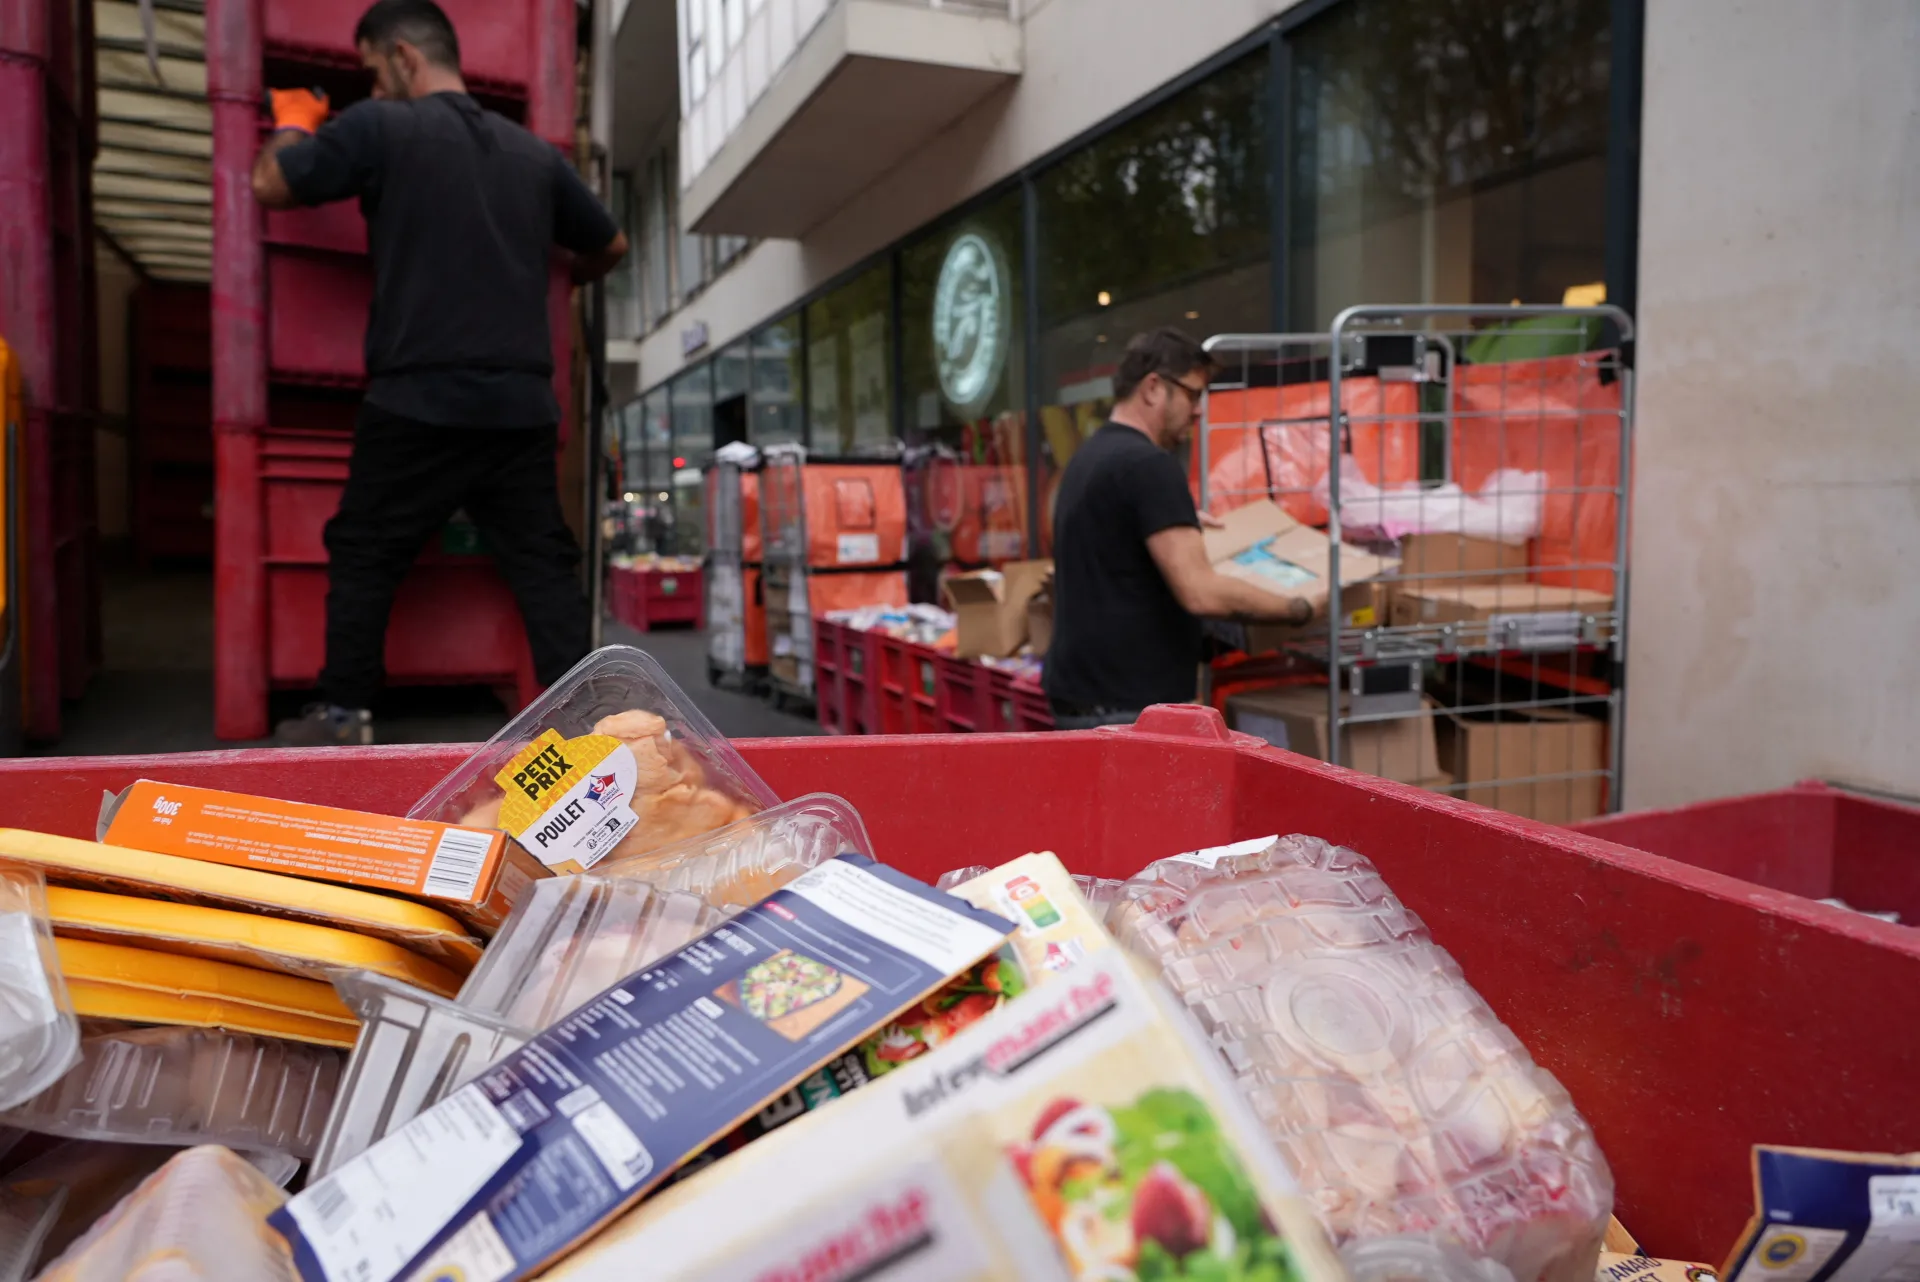
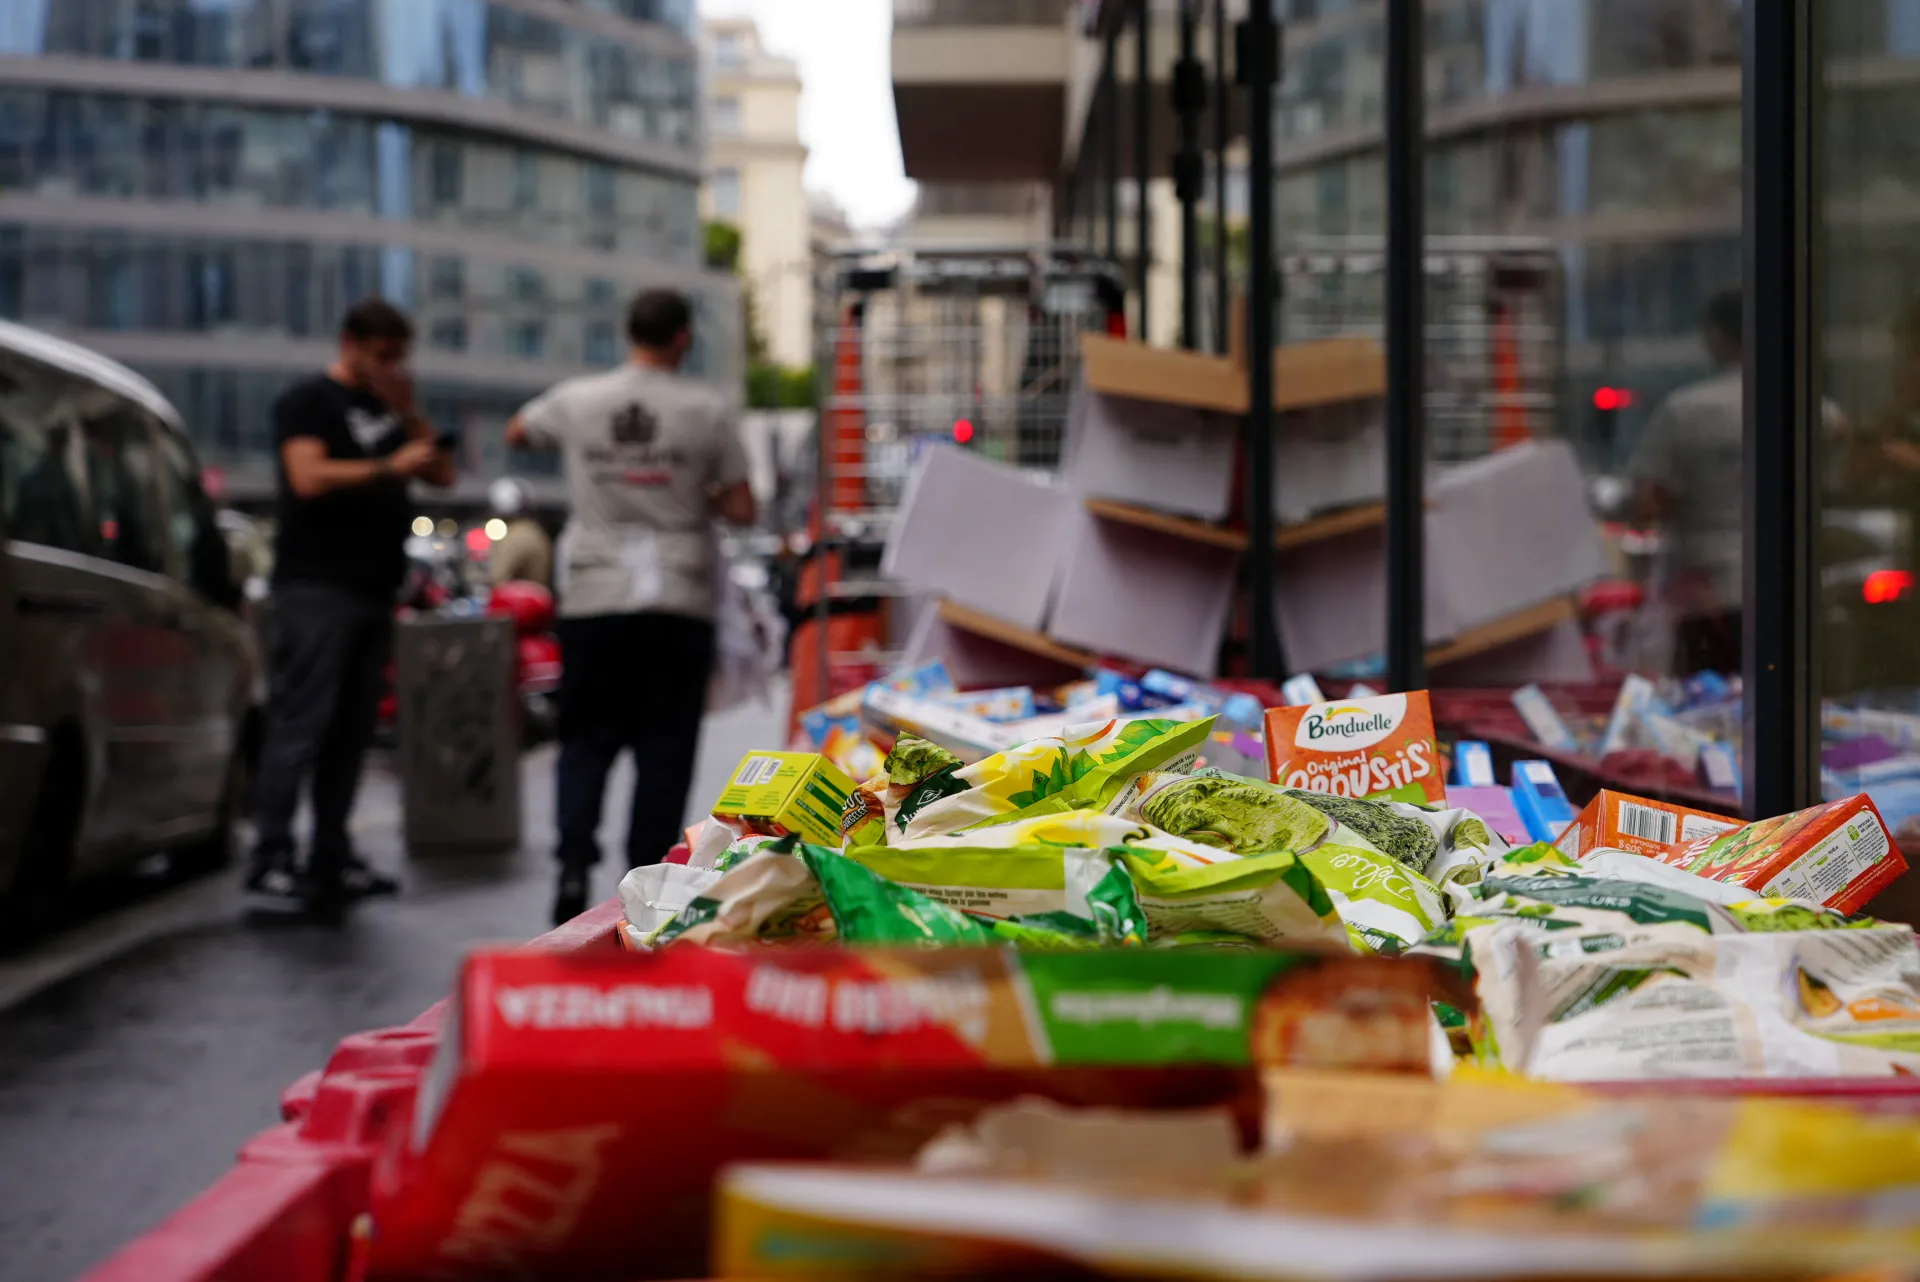
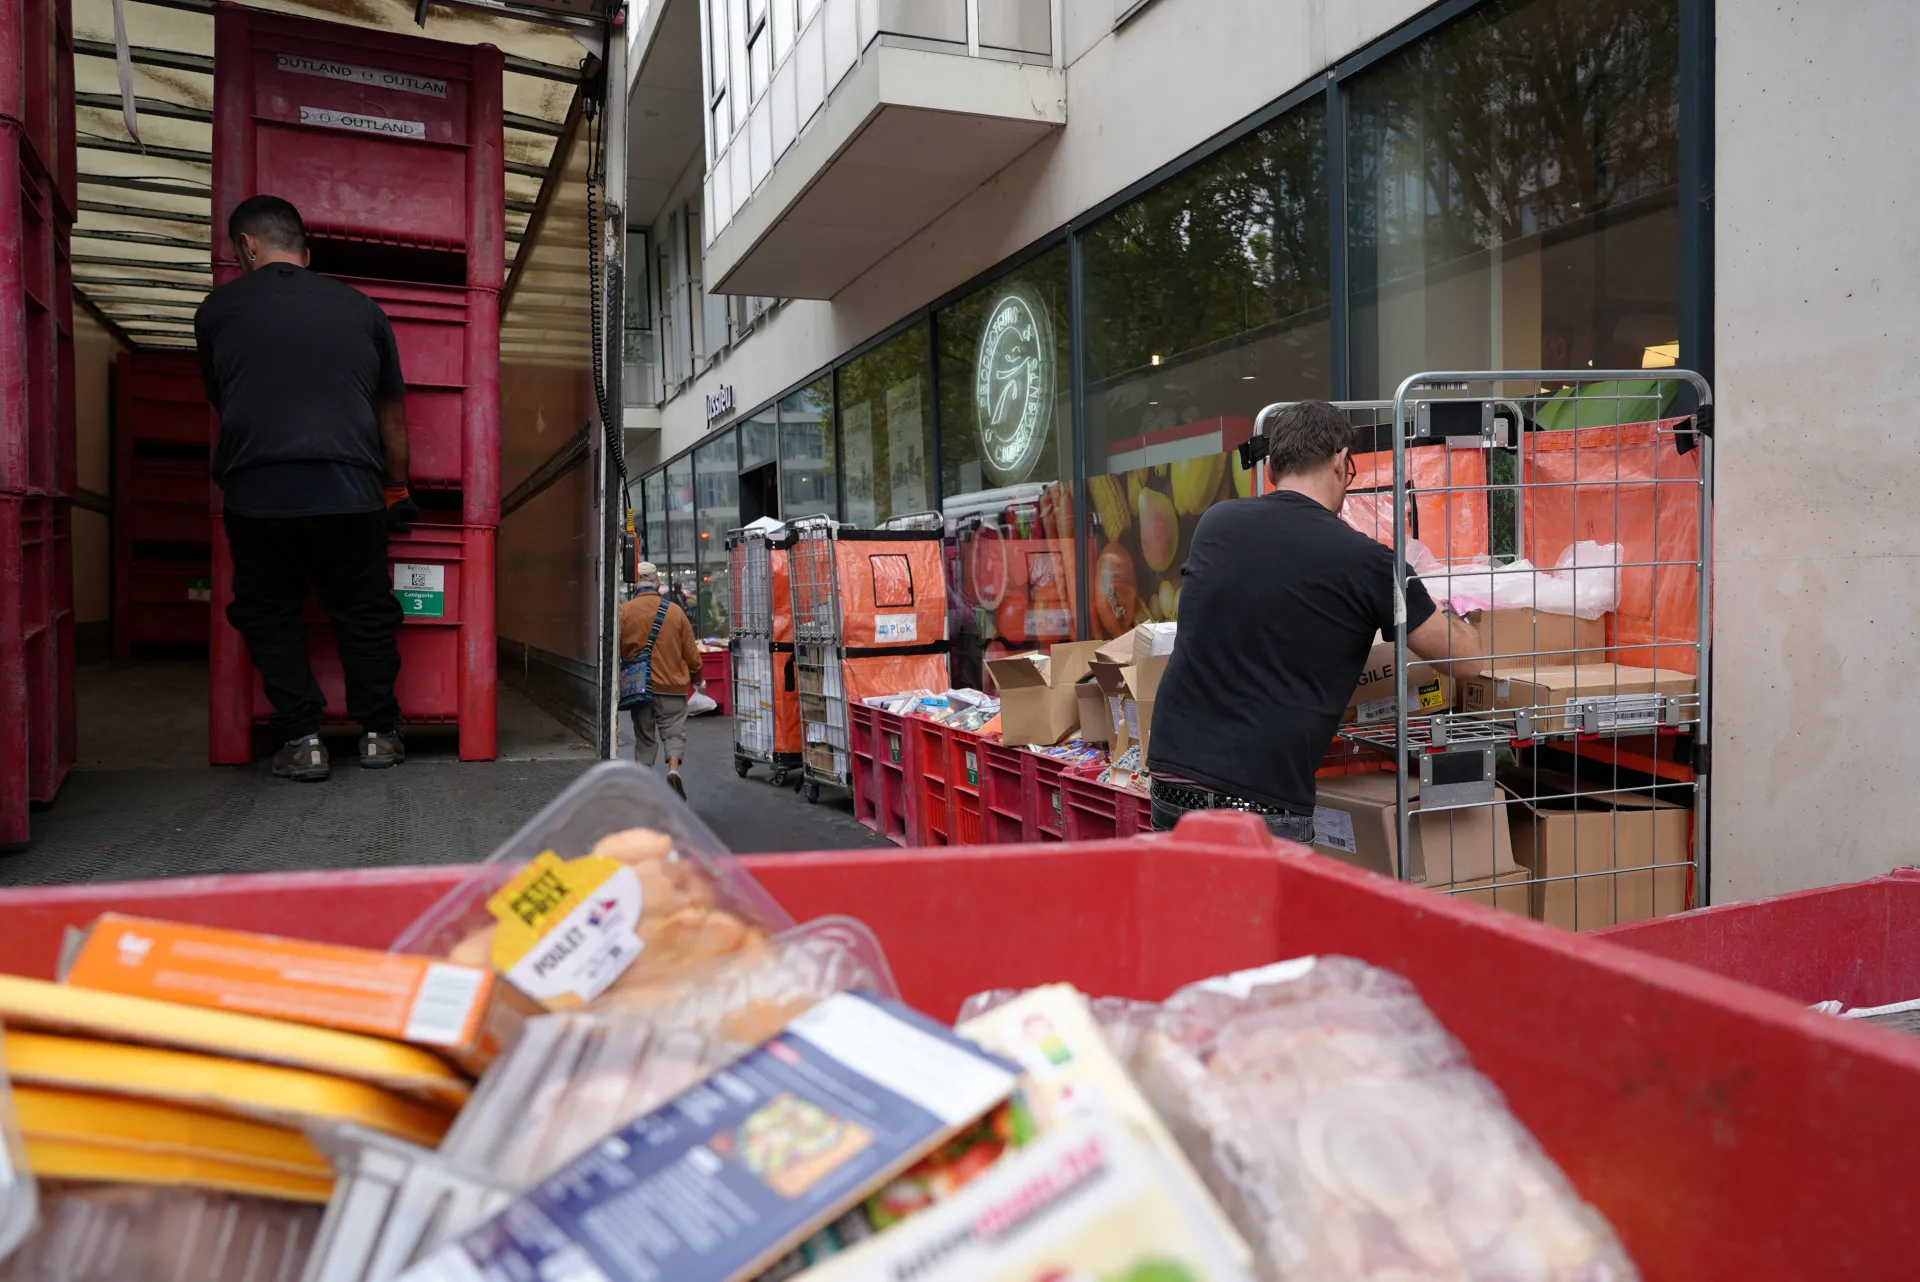
Жителят на Париж Геерт де Клерк стана свидетел как служители в магазин Intermarché в центъра на Париж изхвърляха колички, пълни с размразени замразени храни, в огромен контейнер за отпадъци, а разтопено сладолед се разливаше по улицата от счупени кутии.
Изпълнителният директор на „Кооператив U“ Доминик Шелчер заяви, че и неговата верига супермаркети е била обект на подобни действия.
„Нападението срещу оборудване, което е от съществено значение за съхранението на пресни продукти и за снабдяването с храни на френското население, е изключително сериозно и безпрецедентно“, написа той в X.
Търговските вериги за хранителни стоки E.Leclerc и Auchan не отговориха на запитванията за коментар.
Все още няма непосредствена оценка на загубите в целия сектор, но изпълнителният директор на Intermarché Тиери Котийар заяви пред BFM TV, че „безпрецедентната“ атака би довела до загуби в размер на „десетки милиони евро в цялата страна само за един ден“.
Кристел Делберге, генерален директор на европейската асоциация на търговците на дребно Eurocommerce, заяви: „Този инцидент подчертава важността на устойчивостта по цялата верига на доставки.“
Хладилните витрини се управляват чрез интернет
Хладилните витрини в супермаркетите обикновено се управляват от контролни панели, които контролират всички хладилници и фризери в магазина и до които има достъп чрез интернет, което позволява на фирмите за техническо обслужване да ги настройват от всяко място.
Източник, близък до Лекорню, заяви, че ANSSI е открила уязвимост в софтуера, доставян от датската компания „Данфос“.
„Данфос“ заяви, че е „наясно с инциденти във Франция, засягащи ограничен брой системи за управление на хладилни инсталации“.
Засегнатите устройства „работят с остарял фърмуер“, заяви „Данфос“, като добави, че „отдавна съветва клиентите си да поддържат поддържаните системи актуализирани с най-новия фърмуер и да мигрират старите системи към решения от настоящото поколение“.
На 9 август екипът Team82 на фирмата за киберсигурност Claroty публикува проучване, в което подробно се описват уязвимостите в контролера Danfoss AK-SM 800A.
Според доклада софтуерните актуализации, издадени от „Данфос“, са отстранили проблеми, които биха позволили на хакери да заобиколят контролите за удостоверяване и да изпълнят код на компрометирани устройства.
Атаките наподобяват инцидентите, съобщени в края на август в около дузина военни магазини в САЩ, които доведоха до загуби на хранителни продукти, след като бяха засегнати хладилниците.
В изявление френската асоциация на търговците Fédération du Commerce et de la Distribution призова „Данфос“ за „пълна прозрачност“ относно инцидента.
В него се посочва, че супермаркетите се стремят да защитят потребителите и да възстановят нормалната си дейност възможно най-скоро. FCD посочи, че някои от засегнатите магазини вече са възобновили работата си.
Проблем със сигурността в Нидерландия
Холандският търговец на дребно Ahold Delhaize, който управлява най-голямата верига супермаркети в Нидерландия Albert Heijn и има значителна дейност в САЩ, заяви, че се сблъсква с „проблем със сигурността“ в мрежата си и е изключил няколко системи като предпазна мярка.
В съобщение в мобилното приложение на търговеца се посочваше, че доставката на хранителни стоки е невъзможна поради „инцидент, свързан с киберсигурността“.
Онлайн поръчките съставляват около 10% от продажбите на Albert Heijn. Физическите магазини останаха отворени, а холандската информационна агенция ANP съобщи, че конкурентните търговци са отбелязали рязък скок в поръчките за доставка.
Ahold Delhaize заяви, че няма основание да се търси връзка между инцидентите във Франция и нейните супермаркети.
Ahold е четвъртият по големина търговец на хранителни стоки в САЩ. На уебсайтовете на веригите ѝ Stop & Shop, Giant, Hannaford и Food Lion се появяват съобщения с текст „сайтът временно не работи“.
Изберете bTV Новините като ваш любим източник в Google